Один запрос — и все ИИ-агенты в AWS под контролем: в Zenity нашли уязвимость
Исследователи Zenity выявили уязвимость в сервисе Amazon Bedrock AgentCore: с помощью одного запроса можно получить доступ ко всем ИИ-агентам в аккаунте AWS
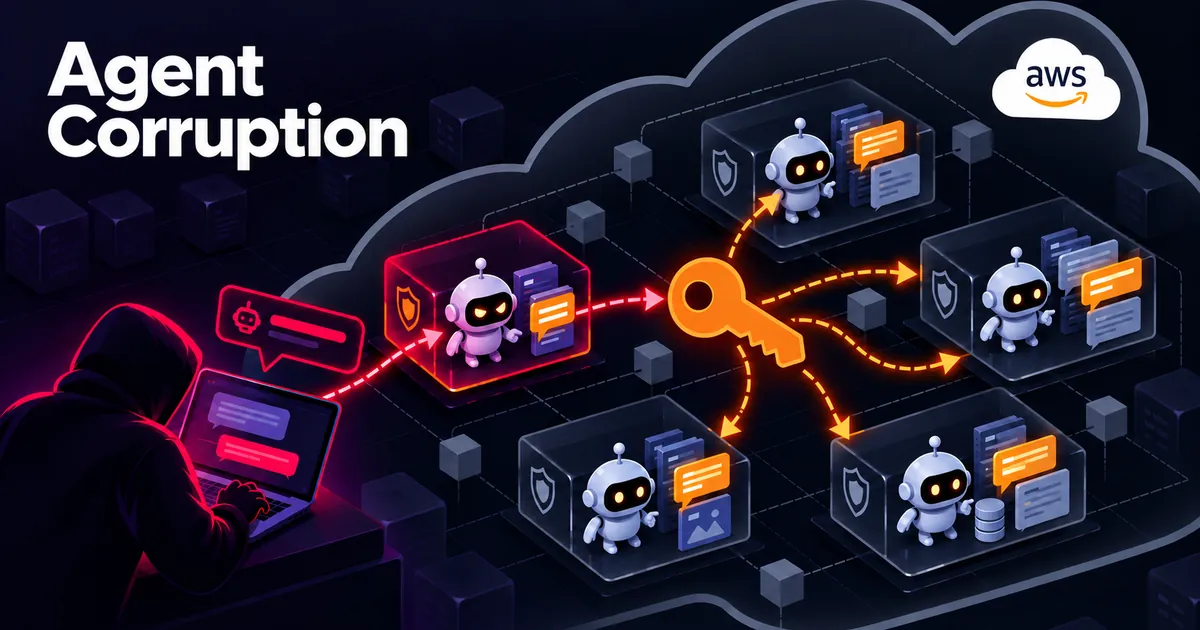
Проблема связана с избыточными правами роли выполнения (execution role), которая по умолчанию прикрепляется к агенту. Благодаря этим правам атакующий может обнаружить все агенты в регионе аккаунта AWS: для этого достаточно проанализировать логи в сервисе CloudWatch — каждый агент создаёт там отдельную группу логов.
Злоумышленник способен не только найти агентов, но и извлечь их образы контейнеров из реестра ECR вместе с исходным кодом. Далее, используя соответствующие разрешения, можно вызвать другие агенты — в т. ч. внутренние, имеющие доступ к конфиденциальным данным организации. Так реализуется горизонтальное перемещение внутри инфраструктуры.
Особую опасность представляет доступ к памяти агентов (AgentCore Memory). Атакующий может читать частные диалоги пользователей с агентами, изменять содержимое текущих сессий и даже подменять контекст — например, заставить агента выполнить перевод денег на счёт злоумышленника. AWS устранила описанные уязвимости после получения информации от Zenity.
Источник: Zenity